
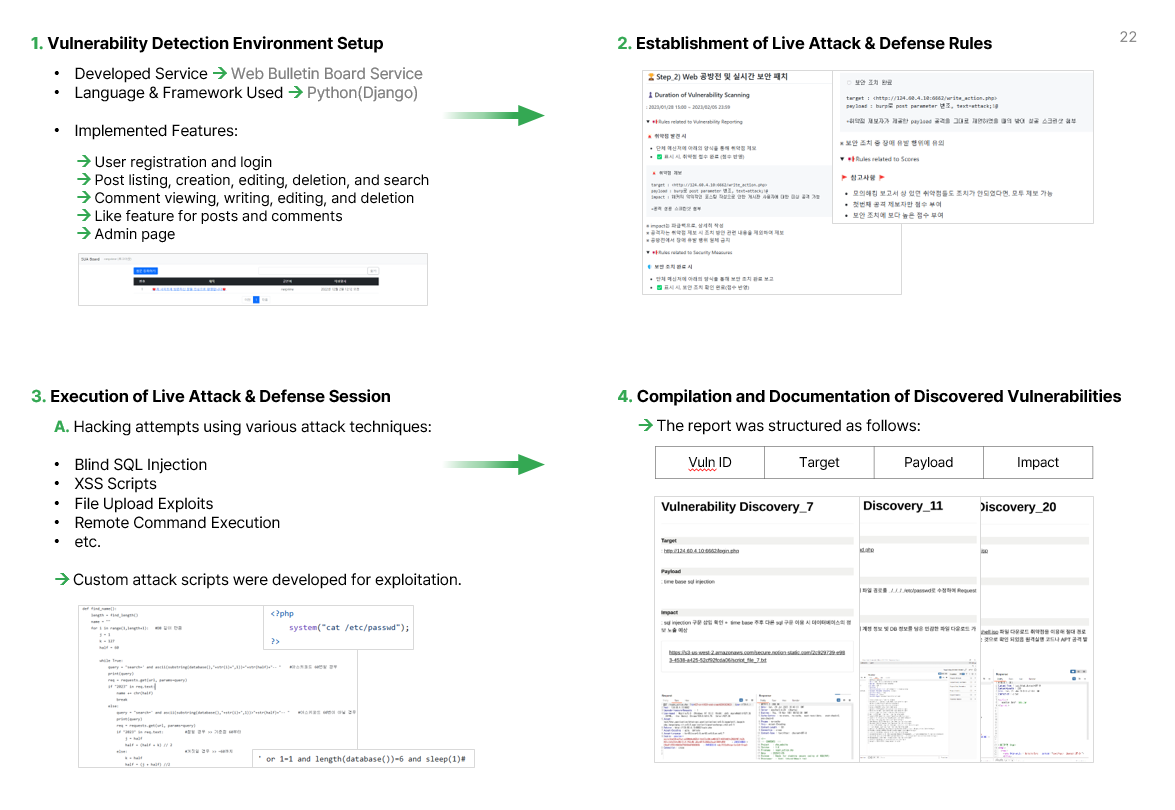
- 회원가입 및 로그인 기능
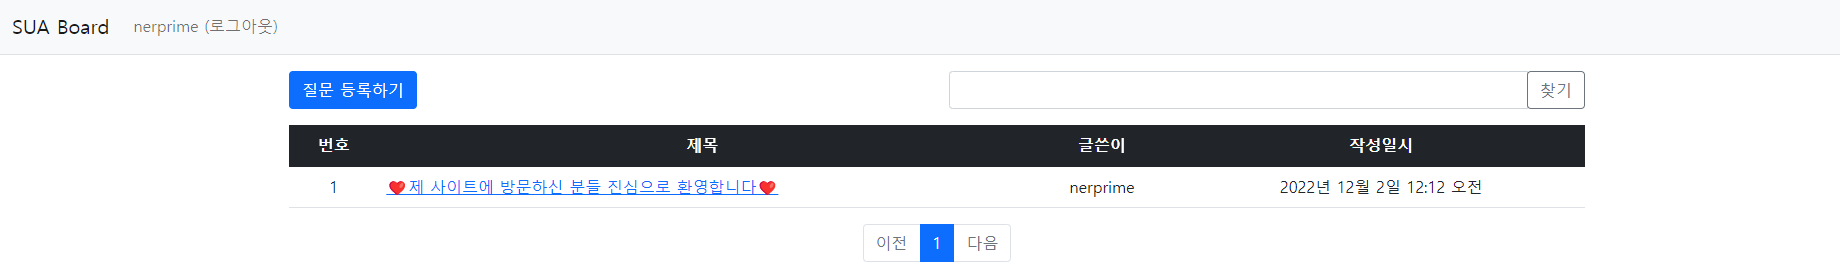
- 게시판 글 목록 조회 기능
- 게시판 글 작성 및 삭제, 수정 기능
- 게시판 댓글 작성 및 삭제, 수정 기능
- 게시판 글 구성 기능 ( 제목, 작성자, 작성일, 본문으로 구성 )
- 게시판 글 검색 기능
- 게시판 글, 댓글 추천 기능
- 서비스 관리자 로그인 서비스
- 서비스 관리자 페이지 구현
- ( 서비스 관리자 한정 ) 타인이 작성한 글 삭제 서비스
❌ 현재는 Pythonaywhere 서비스 점검으로 접속 불가합니다! ❌
📢Rules related to Vulnerability Reporting
🚨 취약점 발견 시
- 단체 메신저에 아래의 양식을 통해 취약점 제보
- ✅ 표시 시, 취약점 접수 완료 (점수 반영)
🚨 취약점 제보

target : <http://124.60.4.10:6662/write_action.php>
payload : burp로 post parameter 변조, text=attack;!@
impact : 해커의 악의적인 포스팅 작성으로 인한 게시판 사용자에 대한 피싱 공격 가능

+공격 성공 스크린샷 첨부
※ impact는 파급력으로, 상세히 작성
※ 공격자는 취약점 제보 시 조치 방안 관련 내용을 제외하여 제보
※ 공방전에서 장애 유발 행위 일체 금지
📢Rules related to Security Measures
🛡 보안 조치 완료 시
- 단체 메신저에 아래의 양식을 통해 보안 조치 완료 보고
- ✅ 표시 시, 보안 조치 확인 완료(점수 반영)
🛡 보안 조치 완료

target : <http://124.60.4.10:6662/write_action.php>
payload : burp로 post parameter 변조, text=attack;!@

+취약점 제보자가 제공한 payload 공격을 그대로 재연하였을 때의 방어 성공 스크린샷 첨부
※ 보안 조치 중 장애 유발 행위에 유의
📢Rules related to Scores
🚩 참고사항 🚩
- 모의해킹 보고서 상 있던 취약점들도 조치가 안되었다면, 모두 제보 가능
- 첫번째 공격 제보자만 점수 부여
- 보안 조치에 보다 높은 점수 부여